

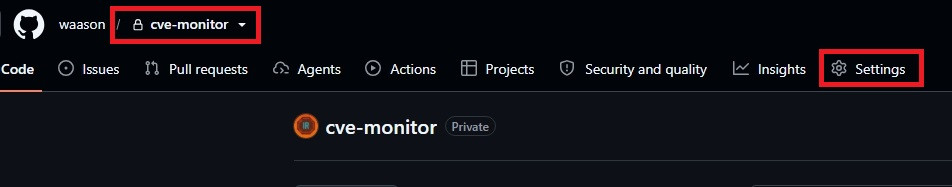
Settings > General > Danger Zone(紅色外框區域)> Change repository visibility(變更儲存庫可見度)> Change visibility (依照畫面指示輸入儲存庫名稱並確認變更即可)。
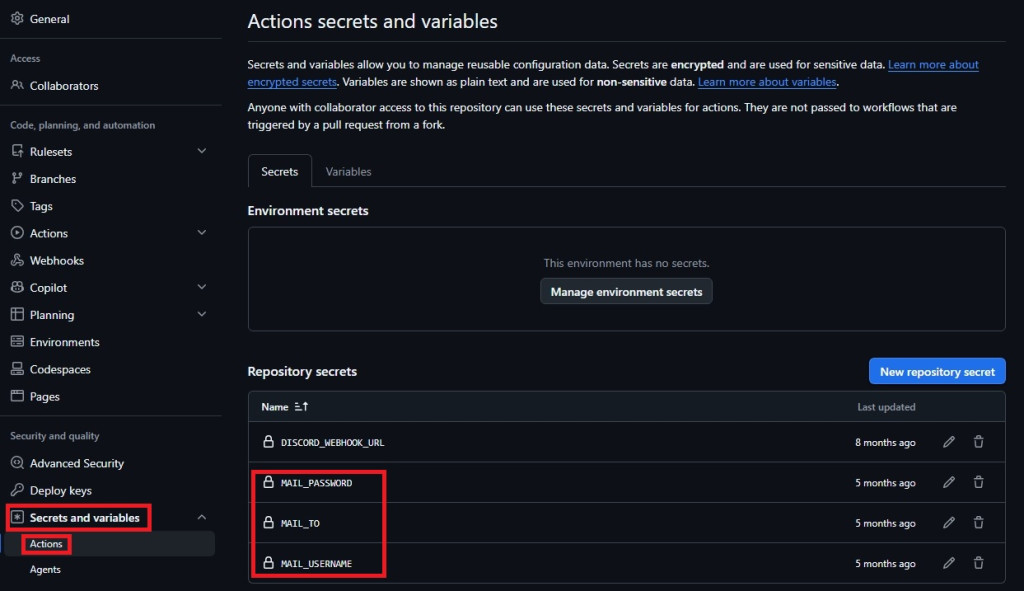
Settings > Actions > General > Workflow permissions,確保勾選 Read and write permissions 並儲存設定,獲得可寫入權限。MAIL_USERNAME
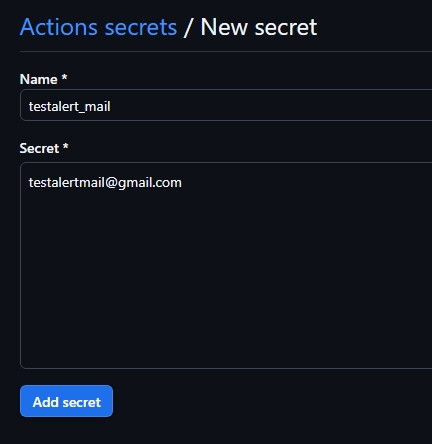
MAIL_PASSWORD > 這裡也可透過 Google 應用程式密碼 貼上取得的16碼(不需要空白)。MAIL_TO
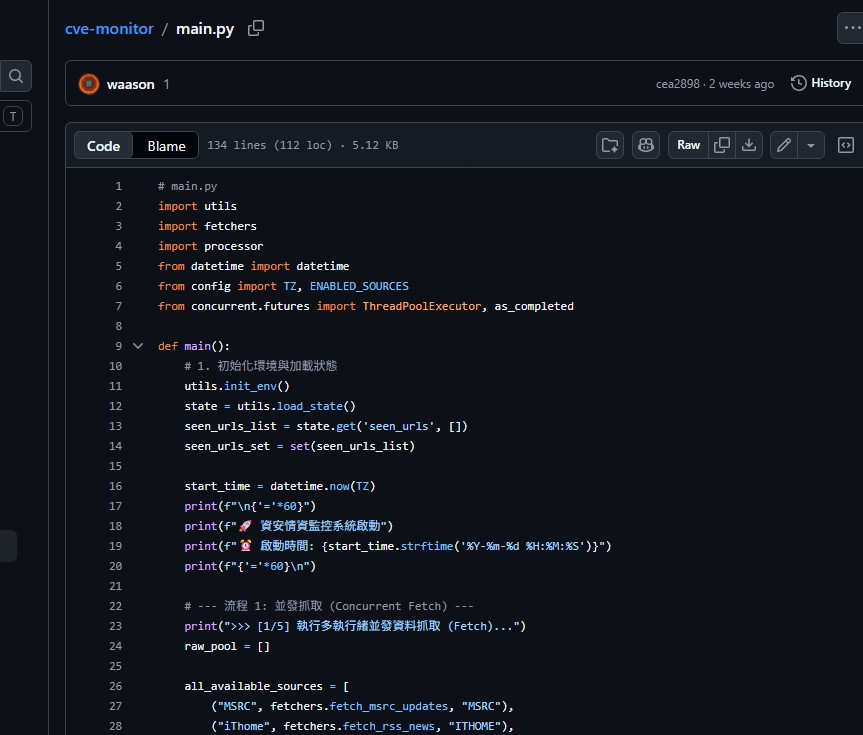
主程式入口 (main.py): 這是 Actions 觸發後實際執行的核心大腦。
通常會使用 Python 語法來完成,並且將需求整理出來,交由gemini來將主程式完成
套件依賴清單 (requirements.txt): 由於流程中使用了 Playwright 的快取機制,系統會透過比對這個檔案的雜湊值來決定是否重新下載快取。請確保檔案內完整列出專案所需的依賴,例如 requests、beautifulsoup4、feedparser 與 playwright。
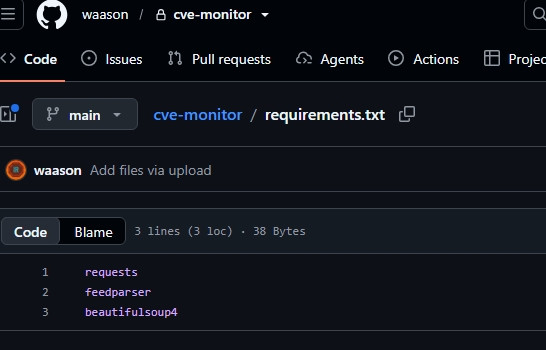
playwright 以及解析 RSS 的 feedparser,建議先盤點好要抓取的具體目標。例如特定的資安通報 RSS Feeds,或是需要模擬瀏覽器行為才能抓到威脅指標(IOCs)的動態網頁。raw_discovery.csv 與狀態紀錄檔 last_seen.json 的欄位結構。定義清晰的資料格式,在後續交由 CAPEv2 或 Malcolm 進行自動化比對時,能大幅減少清洗資料的麻煩。第一次參賽,相關內容有誤還請多多提醒,如果寫的不好,也可以留言討論


 iThome鐵人賽
 看影片追技術